Kodlama ajanı yapılandırması, ajan oturumu başlarken yüklenen hook, eklenti, MCP sunucusu ve talimat dosyalarının toplamıdır. Bu dosyalar bir sonraki oturumda hangi komutun çalışacağını ve modelin neyi okuyacağını belirler. Ekim sonunda ortaya çıkan Postman olayı, bu ayarların artık yalnızca geliştiricinin elinde olmadığını gösterdi: Masaüstü uygulaması, mevcut kullanıcıların makinesinde Claude Code ve Codex’e eklenti kurdu.
Olay kötü amaçlı bir saldırı değil, rıza ve güven sınırı tartışması. Ama aynı mekanizma birkaç gün sonra gerçekten kötü amaçlı bir eklenti tarafından da kullanıldı. Bu yazı neler olduğunu kanıtın elverdiği ölçüde anlatıyor, hook onay kaydının neyi koruyup neyi korumadığını deneyle gösteriyor ve yapılandırma değişikliklerini yakalayan küçük bir araç sunuyor. Bilgiler 6 Kasım 2026 akşamının durumunu yansıtıyor. Postman 5 Kasım’da değişikliği geri aldığını duyurdu ve kaydı kapattı.
Kısaca
- Olay: Postman 12.33.4 ve 12.35.1 açılışta
auto-existing-upgradekaydıyla CLI’ı ve Claude Code ile Codex eklentilerini kurdu. Kullanıcılar bunu sonradan fark etti. - Kanıtlanmayan: Veri sızdırıldığına dair kanıt yok. Raporu açan kişi bunu özellikle belirtiyor.
- Postman’in kararı: 5 Kasım’da ekipten bir üye değişikliği geri aldıklarını ve deneyimi yeniden tasarlayacaklarını yazdı. Kayıt kapatılıp kilitlendi. Zaten kurulmuş bileşenlerin ne olacağı sorusu yanıtsız kaldı.
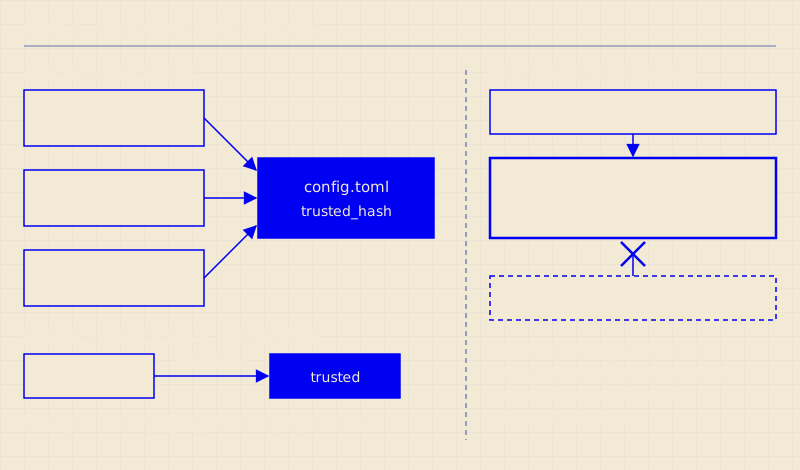
- Asıl bulgu: Kullanıcı onayı, kullanıcının yazabildiği bir dosyada duruyorsa aynı hesapla çalışan her program da onu yazabilir. Denememde boş bir Codex dizininde hook, insan olmadan
untrusteddurumundantrusteddurumuna geçti. - Bireysel önlem: Yapılandırmanın anlık kopyasını alın ve değişiklikleri izleyin. Bu, aşırı yetki alan yazılımı fark ettirir ama kötü amaçlı yazılımı durdurmaz.
- Kurumsal önlem: Gerçek sınır, normal kullanıcı süreçlerinin yazamadığı, merkezden yönetilen yapılandırmadır.
Postman olayında ne oldu?
GitHub’daki kayda göre olay şöyle ilerledi:
- 24 Ekim: Bir Mac’te Postman 12.33.4 açıldı. Uygulama günlüğü,
auto-existing-upgradekaynağıylaclaude-code:installedvecodex:installedsonuçlarını kaydetti. - Codex tarafı:
~/.codex/config.tomliçine Postman eklenti pazarı, etkin eklenti ve birhooks.statekaydı girdi. MCP yapılandırması damcp.postman.comadresine bağlandı ve kimlik doğrulama hatası vermeye başladı. - Claude Code tarafı:
~/.claude/settings.jsoniçindepostman@claude-plugins-officialetkinleşti, eklenti kullanıcı kapsamında kuruldu. - CLI:
~/.local/biniçine Postman CLI kuruldu. - 3 Kasım: Başka bir kullanıcı, 12.31.3’ten 12.35.1’e güncellemede aynı akışı bildirdi. Bu makinede
trusted_hashkaydı yoktu. - Copilot: Bir başka kullanıcı
~/.copilot/settings.jsoniçinde Postman eklentisini buldu. Uygulamadaki kaldırma seçeneği onu kaldırmamış. - 5 Kasım:
postmanlabsorganizasyonunun bir üyesi, deneyimi doğru kontrol düzeyiyle yeniden tasarlayacaklarını ve o zamana kadar değişikliği geri aldıklarını yazdı. Kayıt aynı gün “tamamlandı” olarak kapatılıp tartışmaya kilitlendi.
Eklentinin oturum başlangıcı hook’u, modele API işlerinde Postman becerisini yüklemesini söyleyen bir metin yazdırıyor. Şikâyetin somut karşılığı da bu: Geliştirici, API işlerinin neden birden Postman üzerinden yönlendirildiğini araştırırken bu kurulumu bulmuş. Aynı metin, kullanıcının kendi talimatlarının öncelikli olduğunu da söylüyor.
Neyi biliyoruz, neyi bilmiyoruz?
Bu olayda haber başlıkları kanıtın önüne geçti; bu yüzden bilinenle bilinmeyeni ayırmak gerekiyor:
- Veri paylaşımı kanıtlanmadı. Hacker News başlığı “bütün API verisini paylaşmaya çalışıyor” dese de raporu açan kişi izinsiz entegrasyon ve talimat değişikliğini gösterdiğini, veri sızıntısını göstermediğini açıkça yazıyor.
- Kendi kendini onaylama kodda var, her makinede görülmedi. Kurulum programının açık kaynak kodundaki
approvePostmanHookişlevi, Postman hook’unu kurulumdan sonra onaylamaya çalışıyor. Bir makinede kayıt bulundu, ama raporlayan kaydı kimin yazdığının kanıtlanamayacağını belirtiyor. 12.35.1 raporunda ise kayıt yok. - Temiz makinede yeniden üretilmedi. İlk rapor bunu kendisi söylüyor.
- Postman’in yanıtı: Şirket çalışanı 3 Kasım’da, CLI ve eklentilerin kurulumu kolaylaştırmak için birlikte paketlendiğini, bunun indirme sayfasında ve güncelleme akışında belirtildiğini, uygulama içinden kaldırılabildiğini yazdı. Mevcut kullanıcılar için onayın netleştirileceğini ve hook onayı ile oturum başlangıcı davranışının inceleneceğini de ekledi. 5 Kasım’da ise şirket geri bildirim üzerine değişikliği geri aldığını duyurdu. Bir kullanıcı daha önce etkilenenlerin ne yapacağını sordu; kayıt kilitlenene kadar yanıt gelmedi.
Hook ve eklenti neden bu kadar güçlü?
Bir hook, ajanın yaşam döngüsünde otomatik çalışan bir komuttur. Oturum başlangıcı hook’unun iki etkisi vardır:
- Komut çalışır. Claude Code belgesine göre komut hook’ları Claude Code’un ortamını devralır. Bu nedenle hook’lar otomatik çalışan kabuk komutları gibi değerlendirilmelidir.
- Çıktı modele girer. Hem Claude Code hem Codex belgesine göre oturum başlangıcı hook’unun standart çıktısı modelin bağlamına eklenir.
Bir eklenti ise hook, MCP sunucusu ve beceriyi tek pakette getirebilir. Tek bir kurulum, ajanın davranışını birkaç katmanda birden değiştirebilir.
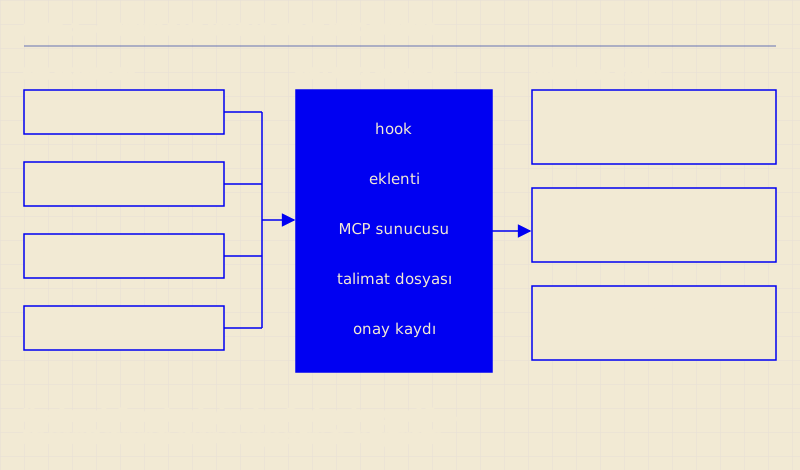
Bu ayarlar araçlarda benzer yerlerde durur:
| Ayar | Claude Code | Codex | Cursor |
|---|---|---|---|
| Kullanıcı hook’u | ~/.claude/settings.json | ~/.codex/hooks.json, ~/.codex/config.toml | ~/.cursor/hooks.json |
| Proje hook’u | .claude/settings.json | .codex/hooks.json, .codex/config.toml | .cursor/hooks.json |
| Eklenti kaydı | ~/.claude/plugins/installed_plugins.json | ~/.codex/config.toml | ~/.cursor/extensions |
| MCP | ~/.claude.json | ~/.codex/config.toml | ~/.cursor/mcp.json |
| Talimat | CLAUDE.md, beceriler | AGENTS.md, beceriler | .cursor/rules |
Onay davranışı ise aynı değil. Codex belgesine göre yeni ya da değişmiş hook, eklentiyle gelse bile incelenip onaylanana kadar atlanır. Claude Code’da proje ayarları klasör güvenine bağlı, ama kullanıcı ayarları için ayrı bir onay kaydı yok; belgeye göre eklenti etkinleştirildiğinde hook’ları da devreye girer. Bunu bir tasarım tercihi olarak görüyorum: Kullanıcı ayarlarına yazabilen zaten kullanıcının yetkisine sahiptir.
Deney: Onay kaydı neyi durduruyor?
Postman kurulum programının yaptığı çağrıları, zararsız bir hook ile kendi ortamımda tekrarladım. Düzenek şöyleydi:
- Codex CLI 0.159.3, gerçek yapılandırmadan ayrı, boş bir
CODEX_HOME. - Tek hook: yalnızca geçici bir dosya oluşturan bir oturum başlangıcı komutu.
- Oturum başlatılmadı, model çağrılmadı. Yalnız
codex app-serverüzerinden iki çağrı yapıldı.
| Adım | Sonuç |
|---|---|
hooks/list | Hook durumu untrusted |
config/batchWrite | config.toml içine trusted_hash girdi |
hooks/list yeniden | Hook durumu trusted |
| Hook çalıştı mı? | Hayır, oturum açılmadı |
Bu iki çağrı, Postman’in açık kaynak kurulum programındaki çağrılarla aynı. Arada insan onayı yok. Foma’nın bağımsız deneme notu da Codex 0.162.1’de benzer sonucu, üstelik onaylanan hook’un çalıştığını bildiriyor.
Deneyin sınırlarını açık söyleyeyim. Sınadığım şey kullanıcı düzeyi bir hook, eklenti hook’u değil. Codex belgesi eklenti paketi değişince yeniden inceleme istendiğini söylüyor. Hook’u çalıştırmadım, çünkü bu bir model çağrısı gerektiriyordu.
Bu sonuç bir Codex açığı değil. Onay kaydı işe yarar bir şey yapıyor: Depodan gelen ya da sonradan değişen bir hook’un fark edilmeden çalışmasını engelliyor. Ama aynı kullanıcı hesabıyla çalışan bir programa karşı sınır değil, çünkü işletim sistemi açısından o program zaten sizsiniz. Bir onay mekanizmasının gücü, kaydını kimin yazabildiğiyle sınırlıdır.
Aynı mekanizma, üç farklı olay
Bu olayları aynı kefeye koymak yanlış olur. Niyet ve zarar farklı, kullanılan mekanizma aynı:
| Olay | Tarih | Ne oldu? | Niteliği |
|---|---|---|---|
| Postman eklentileri | Ekim-Kasım 2026 | Meşru uygulama, başka ajanlara eklenti ve CLI kurdu | Rıza sorunu, zarar kanıtı yok |
| Cursor’daki eklenti | 29 Ekim 2026 | Claude Code eklentisinin 2.1.312 ve 2.1.313 sürümleri yaklaşık 11 saat SSH anahtarı ve ters tünel kurmaya çalıştı | Kötü amaçlı |
NVIDIA AGENTS.md denemesi | Nisan 2026 | Zararlı bağımlılık derleme sırasında talimat dosyası yazdı, ajan onu izledi | Güvenlik araştırması |
Cursor bildirimine göre etkilenen sürümler yalnız Windows ve macOS içindi ve eklentiyi kaldırmak tek başına yeterli olmayabilir. Bu eklentiyi kullandıysanız bildirimi okuyup authorized_keys dosyanızda svc-telemetry anahtarını arayın. Cursor, paketin pazara nasıl girdiğini henüz açıklamadı.
Yapılandırmanızı nasıl denetlersiniz?
Önce araçların kendi gösterdiklerine bakın. Claude Code ve Codex’te /hooks komutu yüklü hook’ları kaynağıyla gösterir. Postman kullanıyorsanız kurulumun günlükte izi var:
grep -E 'auto-existing-upgrade|autoInstall\.(plugin|cli)' \
  "$HOME/Library/Application Support/Postman/logs/main.log" | tail -5
Uygulamadaki kaldırma seçeneği Help menüsündeki Postman CLI and Plugins altında. Kaldırdıktan sonra ajan yapılandırmalarını ayrıca kontrol edin, çünkü bir kullanıcı Copilot kaydının kaldığını bildirdi. Geri alma duyurusu, daha önce kurulan bileşenlerin kendiliğinden kaldırılacağını söylemiyor.
Bunlar anlık bakış sağlar. Asıl ihtiyaç, değişikliği ilk fırsatta fark etmek. Bunun için yapılandırmanın anlık kopyasını alan küçük bir betik yazdım:
python3 ajan_yuzey.py --write ~/.ajan-taban.json
python3 ajan_yuzey.py --baseline ~/.ajan-taban.json
İlk komut anlık kopyayı kaydeder, ikincisi farkı gösterir ve fark varsa çıkış kodu 1 döner. Sahte bir ev dizininde Postman kaydındaki düzeni taklit ettiğimde şu çıktıyı verdi:
EKLENDI  claude eklenti postman@claude-plugins-official user
EKLENDI  claude eklenti-acik postman@claude-plugins-official
EKLENDI  claude eklenti-icerik postman@claude-plugins-official
EKLENDI  cli postman
EKLENDI  codex eklenti postman@postman
EKLENDI  codex hook-onayi postman@postman:hooks/codex-hooks.json:session_start:0:0
EKLENDI  codex pazar postman
EKLENDI  copilot eklenti-acik postman@postman
EKLENDI  copilot pazar postman
ajan_yuzey.py dosyasının tamamı
#!/usr/bin/env python3
"""Kodlama ajanlarının başlangıçta yüklediği ayarların anlık kopyasını alır ve karşılaştırır.

  ajan_yuzey.py --write taban.json      temel kopyayı kaydeder
  ajan_yuzey.py --baseline taban.json   farkı gösterir; fark varsa çıkış kodu 1

Python 3.11 ve üstü gerekir. Sır yazmaz: env ve başlık değerleri okunmaz, komut ve argümanlar yalnız özetlenir.
"""
import argparse, hashlib, json, os, shlex, sys, tomllib
from pathlib import Path


def digest(value):
    return hashlib.sha256(json.dumps(value, sort_keys=True, default=str).encode()).hexdigest()[:16]


def file_digest(path):
    return hashlib.sha256(path.read_bytes()).hexdigest()[:16]


def tree_digest(root):
    files = sorted(p for p in root.rglob("*") if p.is_file() and ".git" not in p.parts)
    return digest([[str(p.relative_to(root)), file_digest(p)] for p in files])


def load(path, items, agent):
    if not path.is_file():
        return {}
    try:
        return tomllib.loads(path.read_text()) if path.suffix == ".toml" else json.loads(path.read_text())
    except (ValueError, OSError):
        items[f"{agent} okunamadi {path.name}"] = "hata"
        return {}


def add_hooks(hooks, agent, items):
    """Komut metnini yazmaz; komutun çağırdığı dosyanın içeriğini de özete katar."""
    for event, groups in (hooks or {}).items():
        for group in groups if isinstance(groups, list) else [groups]:
            for handler in group.get("hooks", [group]) if isinstance(group, dict) else []:
                command = str(handler.get("command", ""))
                expanded = os.path.expandvars(command)
                try:
                    words = shlex.split(expanded)
                except ValueError:
                    words = expanded.split()
                targets = [Path(w).expanduser() for w in words if "/" in w]
                content = [file_digest(t) for t in targets if t.is_file()]
                label = Path(words[0]).name if words else "?"
                items[f"{agent} hook {event} {label} {digest(command)[:8]}"] = digest([group.get("matcher"), content])


def add_mcp(servers, agent, items):
    """Yalnız sunucu adı görünür; env ve başlıkların değeri özete de girmez."""
    for name, config in (servers or {}).items():
        safe = {k: v for k, v in config.items() if k not in ("env", "headers", "http_headers")}
        safe["env_adlari"] = sorted(config.get("env", {}))
        items[f"{agent} mcp {name}"] = digest(safe)


def add_files(root, patterns, agent, items):
    for pattern in patterns:
        for path in sorted(root.glob(pattern)):
            if path.is_file():
                items[f"{agent} talimat {path.relative_to(root)}"] = file_digest(path)


def snapshot(home):
    items = {}

    claude = home / ".claude"
    settings = load(claude / "settings.json", items, "claude")
    add_hooks(settings.get("hooks"), "claude", items)
    for name, enabled in settings.get("enabledPlugins", {}).items():
        items[f"claude eklenti-acik {name}"] = str(enabled)
    for name, source in settings.get("extraKnownMarketplaces", {}).items():
        items[f"claude pazar {name}"] = digest(source)
    installed = load(claude / "plugins/installed_plugins.json", items, "claude")
    for name, entries in installed.get("plugins", {}).items():
        for entry in entries:
            items[f"claude eklenti {name} {entry.get('scope', '?')}"] = entry.get("version", "?")
            install_dir = Path(entry.get("installPath", ""))
            if install_dir.is_dir():
                items[f"claude eklenti-icerik {name}"] = tree_digest(install_dir)
    for name in load(claude / "plugins/known_marketplaces.json", items, "claude"):
        items[f"claude bilinen-pazar {name}"] = "var"
    state = load(home / ".claude.json", items, "claude")
    add_mcp(state.get("mcpServers"), "claude", items)
    add_files(claude, ["CLAUDE.md", "skills/*/SKILL.md", "agents/*.md", "commands/*.md"], "claude", items)

    codex = home / ".codex"
    config = load(codex / "config.toml", items, "codex")
    for name, value in config.get("marketplaces", {}).items():
        items[f"codex pazar {name}"] = digest(value)
    for name, value in config.get("plugins", {}).items():
        items[f"codex eklenti {name}"] = digest(value)
    for name, value in config.get("hooks", {}).get("state", {}).items():
        items[f"codex hook-onayi {name}"] = digest(value)
    add_mcp(config.get("mcp_servers"), "codex", items)
    add_hooks(load(codex / "hooks.json", items, "codex").get("hooks"), "codex", items)
    add_files(codex, ["AGENTS.md", "skills/*/SKILL.md"], "codex", items)

    cursor = home / ".cursor"
    add_mcp(load(cursor / "mcp.json", items, "cursor").get("mcpServers"), "cursor", items)
    add_hooks(load(cursor / "hooks.json", items, "cursor").get("hooks"), "cursor", items)
    add_files(cursor, ["rules/*"], "cursor", items)
    if (cursor / "extensions").is_dir():
        for path in sorted((cursor / "extensions").iterdir()):
            if path.is_dir():
                items[f"cursor eklenti {path.name}"] = "var"

    copilot = load(home / ".copilot/settings.json", items, "copilot")
    for name, enabled in copilot.get("enabledPlugins", {}).items():
        items[f"copilot eklenti-acik {name}"] = str(enabled)
    for name, source in copilot.get("extraKnownMarketplaces", {}).items():
        items[f"copilot pazar {name}"] = digest(source)

    add_files(home / ".agents", ["skills/*/SKILL.md"], "ortak", items)
    bin_dir = home / ".local/bin"
    if bin_dir.is_dir():
        for path in sorted(bin_dir.iterdir()):
            if not path.name.startswith("."):
                items[f"cli {path.name}"] = "var"
    return items


def main():
    parser = argparse.ArgumentParser(description=__doc__)
    parser.add_argument("--home", type=Path, default=Path.home())
    group = parser.add_mutually_exclusive_group(required=True)
    group.add_argument("--write", type=Path)
    group.add_argument("--baseline", type=Path)
    args = parser.parse_args()
    current = snapshot(args.home)

    if args.write:
        temp = args.write.with_suffix(".tmp")
        temp.write_text(json.dumps(current, ensure_ascii=False, indent=2, sort_keys=True) + "\n")
        temp.chmod(0o600)
        temp.replace(args.write)
        print(f"{len(current)} öğe kaydedildi: {args.write}")
        return 0

    old = json.loads(args.baseline.read_text())
    changes = [f"EKLENDI  {k}" for k in sorted(current.keys() - old.keys())]
    changes += [f"SILINDI  {k}" for k in sorted(old.keys() - current.keys())]
    changes += [f"DEGISTI  {k}" for k in sorted(old.keys() & current.keys()) if old[k] != current[k]]
    print("\n".join(changes) if changes else f"Değişiklik yok ({len(current)} öğe).")
    return 1 if changes else 0


if __name__ == "__main__":
    sys.exit(main())
Betiğin iki önemli davranışı var. Birincisi sır yazmaz: Komut metni kopyaya girmez, MCP sunucularının env ve başlık değerleri okunmaz, yalnız ortam değişkeni adları izlenir. Testte kanarya değeri ne kopyada ne çıktıda göründü. İkincisi hook’un çağırdığı dosyanın içeriğini de özetler: Tanım aynı kalıp betik değişirse DEGISTI satırı çıkar. Sır değerini değiştirmek gürültü üretmedi, bozuk bir JSON dosyası da betiği düşürmedi.
Sınırlarını da bilin:
- Kötü amaçlı yazılımı durdurmaz. Anlık kopya dosyasını da aynı kullanıcı yazabilir. Bu betik, aşırı yetki alan yazılımı fark ettirir. Kopyayı ayrı bir yerde, örneğin özel bir dotfiles deposunda tutmak izleri korumaya yardım eder, ama onu bir güvenlik sınırına dönüştürmez.
- Yalnız kullanıcı düzeyine bakar. Proje dosyalarını kod incelemesinde denetleyin.
- Cursor kapsamı kısmidir. Hook, MCP, kural ve eklenti dizini okunur, eklenti içeriği özetlenmez.
- Güncellemeler de fark üretir. Eklenti sürümü değişince satır görürsünüz. Bu bir hata değil; değişikliği gözden geçirme zamanıdır.
- Python 3.11 ve üstü gerekir. Betik yalnız standart kütüphaneyi kullanır.
Kurumda gerçek sınır: merkezden yönetilen yapılandırma
Ekip için dosya izlemek yetmez. Yazma yetkisini ayırmak gerekir. İki aracın belgelediği yol şöyle; bunları dağıtarak denemedim:
| Araç | Sistem dosyası | Anahtarlar |
|---|---|---|
| Claude Code | /Library/Application Support/ClaudeCode/managed-settings.json, /etc/claude-code/managed-settings.json | allowManagedHooksOnly, strictKnownMarketplaces, allowManagedMcpServersOnly |
| Codex | /etc/codex/requirements.toml, macOS’ta MDM | allow_managed_hooks_only |
Bu dosyalar sistem dizininde durduğu için normal kullanıcı süreci yazamaz. Bedeli esnekliktir: Geliştiriciler kendi hook’larını çalıştıramaz; onaylı listeye bir şey eklemek için bir süreç işletmek gerekir. Yönetici yetkisi olan bir süreç bunu da aşabilir, o yüzden yerel yönetici hakkı ayrı bir karardır.
Proje dosyaları için en basit kural, AGENTS.md, CLAUDE.md, .claude/, .codex/, .cursor/ ve .mcp.json dosyalarını koddan farksız görmektir. Bu yollara kod sahibi tanımlayın ve incelemeden geçirin. NVIDIA denemesinde talimat dosyası derleme sırasında yazıldı, yani CI çıktısını da izlemek gerekir.
Geliştirici aracı yapıyorsanız
Postman’in niyeti kurulum zahmetini azaltmaktı, bu anlaşılır bir hedef. Ama başka bir aracın yapılandırmasına yazmak bambaşka bir adımdır. Kendi ürününüz için bence şu kurallar makul:
- Her aracı ayrı sorun. “Ajanlarınıza kuralım mı?” değil, hangi ajana ne ekleneceğini gösteren bir onay.
- Mevcut kullanıcıya güncellemeyle eklemeyin. Kullanıcı bu özelliği hiç görmemiş olabilir.
- Hook onayını kullanıcıya bırakın. Onay mekanizması teknik olarak yazılabilir olsa da o kararı veren taraf siz olmamalısınız.
- Başlangıç talimatını dar tutun. Yalnız kullanıcı ürününüzü açıkça istediğinde devreye girsin.
- Kaldırmayı eksiksiz yapın. Eklenen her ajan, pazar, hook kaydı, MCP bağlantısı ve CLI aynı işlemle gitsin.
Kontrol listesi
-
/hooksçıktısı ve yüklü eklentiler gözden geçirildi. - Bilmediğiniz MCP sunucusu ve pazar kaydı yok.
- Yapılandırmanın anlık kopyası alındı, değişiklikler düzenli kontrol ediliyor.
- Postman kullanıyorsanız günlük ve ajan yapılandırmaları kontrol edildi.
- Cursor kullandıysanız etkilenen sürümler ve
svc-telemetryanahtarı kontrol edildi. - Depodaki ajan dosyaları kod incelemesinden geçiyor.
- Ekipte merkezden yönetilen hook, MCP ve eklenti pazarı politikası değerlendirildi.
- Hook’ların çağırdığı betikler de kaynak denetiminde.
Sonuç
Postman olayının önemi, verdiği zarardan çok gösterdiği şeyde. Ajan yapılandırması artık sıradan bir ayar dosyası değil, bir sonraki oturumda çalışacak kod ve modelin okuyacağı talimattır. Masaüstü uygulaması da, eklenti pazarı da, bir bağımlılık da buraya yazabilir.
Bireysel geliştirici için pratik adım, bu ayarları görünür kılmak. Ekipler için ise soru daha net: Ajanın ne çalıştıracağına kim karar veriyor ve bu kararın yazıldığı dosyaya başka kim yazabiliyor?
Birincil kaynaklar
- Postman: GitHub Kaydı 14370
- Postman: Kurulum Programı Kaynağı, codex-hooks.ts
- Postman: Eklenti Kurulum Belgesi
- Claude Code: Hooks
- Claude Code: Settings
- Claude Code: Settings Reference
- Claude Code: Managed Settings
- Codex: Hooks
- Codex: Managed Configuration
- Cursor: Claude Code Eklentisi Güvenlik Bildirimi
- Cursor: Hooks
- Cursor: MCP
- BleepingComputer: Cursor’daki Zararlı Eklenti
- NVIDIA: Dolaylı AGENTS.md Enjeksiyonu
- Foma: Hook Onayı Deneme Notu